Lansman dönemi neden riskli?
Betrupi'nin Türkiye'de yerel olarak hizmet vermeye başlaması, platformu ilk kez duyan pek çok kişinin arama motoruna "Betrupi giriş" yazması demek. İstanbul sunucusu, Türkçe arayüz ve yeni etkinlik takvimi konuşuldukça arama hacmi artıyor. Sahte sayfa hazırlayanlar da tam olarak bu anı bekliyor: ilgi yüksek, insanlar henüz doğru adresi yer imlerine kaydetmemiş ve "yeni" olan her şey kontrol edilmeden tıklanıyor.
Lansman dönemlerinde taklit sayfaların çoğalmasının üç somut nedeni var:
- Alışkanlık henüz oluşmamış. Uzun süredir oynayan biri adresi ezbere bilir ya da yer iminden girer. Yeni gelen oyuncu ise her seferinde arama sonuçlarına ya da paylaşılan bağlantılara güvenir.
- Duyuru trafiği yoğun. Lansman haberleri sosyal medyada, mesajlaşma gruplarında ve forumlarda hızla dolaşıyor. Bu kalabalığın içine sahte bir bağlantı yerleştirmek, sakin bir dönemde olduğundan çok daha kolay.
- "Lansmana özel" vaatler inandırıcı görünüyor. Yeni bir dönemin başında özel rozet, erken erişim ya da sınırlı sayıda görünüm dağıtılacağı iddiası kulağa makul geliyor. Sahte sayfaların en sık kullandığı yem de bu.
İyi haber şu ki sahte kopyaların yöntemleri sınırlı ve tekrar eden kalıplar içeriyor. Bu kalıpları bir kez tanıdığınızda ayırt etmek birkaç saniyelik bir iş hâline geliyor. Lansmanın genel çerçevesini merak ediyorsanız Betrupi artık Türkiye'de rehberinde tüm değişiklikleri tek sayfada topladık; bu yazı ise yalnızca güvenlik tarafına odaklanıyor.
Sahte kopyaların dört tipik yöntemi
1. Benzer görünen karakterler
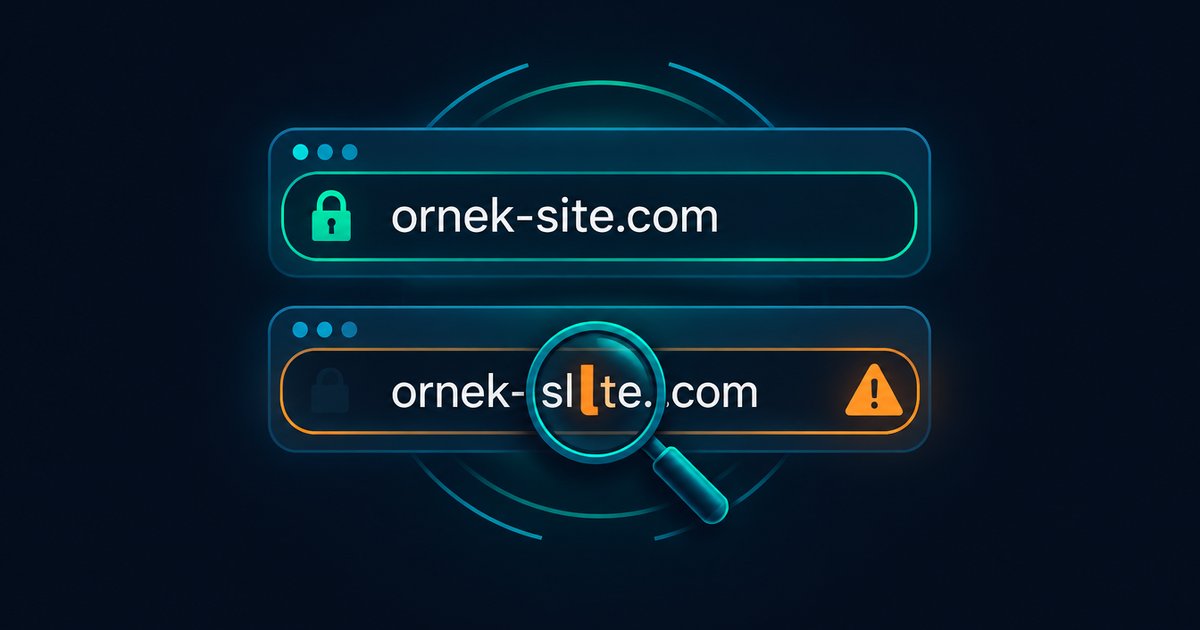
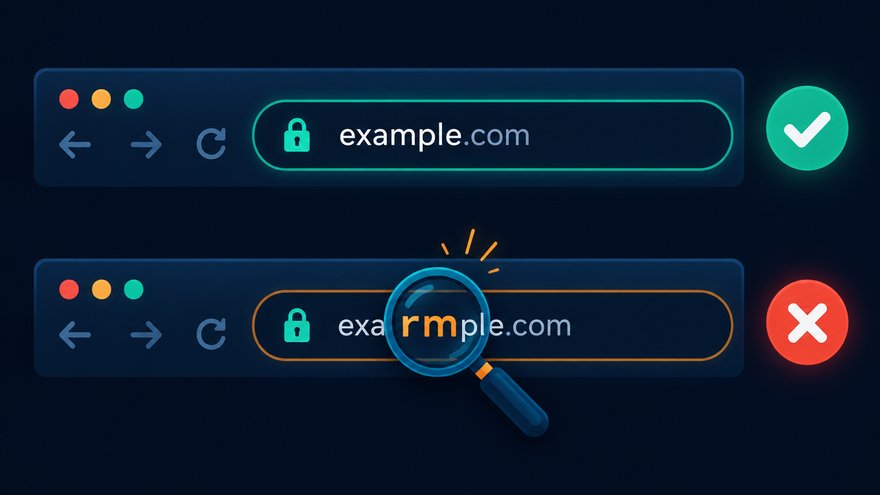
En eski ve hâlâ en etkili yöntem. Alan adındaki bir harf, göz ucuyla bakıldığında aynı görünen başka bir karakterle değiştiriliyor. Ekranda çoğu zaman fark edilmeyen tipik örnekler şunlar:
- "rn" ile "m": Yan yana yazılan r ve n, küçük puntoda m harfine çok benziyor.
- Küçük "l", büyük "I" ve rakam "1": Bazı yazı tiplerinde üçü neredeyse ayırt edilemiyor.
- Harf "o" ile rakam "0": Özellikle telefon ekranında dikkatten kaçıyor.
- Başka alfabelerden gelen karakterler: Latin "a" ile Kiril "а" gibi, görünüşte birebir aynı ama teknik olarak farklı harfler. Tarayıcılar bazı durumlarda bu tür adresleri garip bir karakter dizisiyle gösteriyor; adres çubuğunda "xn--" ile başlayan bir ifade görürseniz durun.
- Eklenen ya da çıkarılan tire ve harfler: Adrese "-giris", "-tr", "-resmi" gibi ekler koymak ya da uzantıyı değiştirmek sık görülen bir yöntem.
Bu yöntemin karşısında en güçlü savunma, adresi bir bağlantıya tıklayarak değil, elle yazarak ya da daha önce doğruladığınız yer iminden açmak. Harf harf okuma alışkanlığını resmi adres doğrulama yazımızda ayrıntılı anlattık.
2. Kısaltılmış ve gizlenmiş bağlantılar
Bağlantı kısaltma servisleri gerçek hedef adresi gizliyor. Bir mesajdaki kısa bağlantıya tıkladığınızda nereye gideceğinizi, sayfa açılana kadar göremiyorsunuz. Aynı durum, "buraya tıklayın" gibi bir metnin arkasına yerleştirilmiş bağlantılar ve QR kodlar için de geçerli.
Kısaltılmış bir bağlantı her zaman kötü niyetli değil; ancak bir giriş sayfasına ulaşmak için hiçbir zaman kısa bağlantıya ihtiyacınız yok. Giriş ekranına götürdüğünü iddia eden her kısa bağlantıyı açmak yerine doğrudan yer iminizi kullanın.
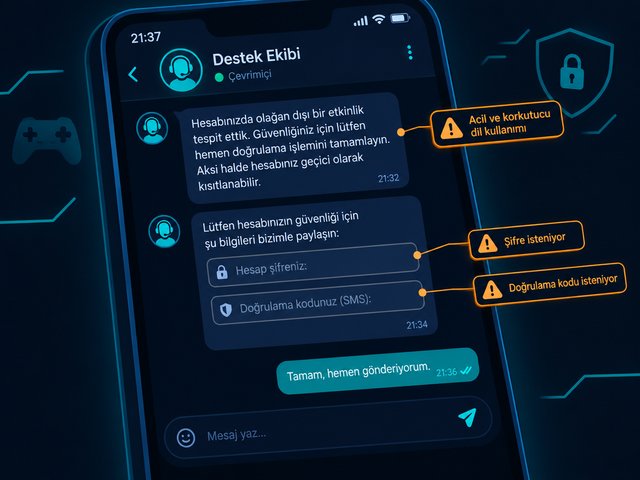
3. Sahte destek mesajları
Lansman dönemlerinde en hızlı yayılan yöntemlerden biri, destek ekibinden geliyormuş gibi görünen özel mesajlar. Senaryo çoğu zaman benzer: "Hesabınızda olağandışı bir hareket tespit edildi", "Türkiye sunucusuna taşıma için hesabınızı doğrulamanız gerekiyor" ya da "Lansman rozetiniz tanımlanamadı". Ardından ya bir bağlantı ya da doğrudan parola veya doğrulama kodu isteniyor.
Burada ezberlenmesi gereken tek bir kural var: parola ve doğrulama kodu hiçbir koşulda bir sohbet penceresine, sosyal medya mesajına ya da e-postaya yazılmaz. Platformun Türkçe destek ekibi, hesap erişimi taleplerinde kullanıcı adınızı ve sorunun ilk yaşandığı tarihi soruyor; parolanızı ya da o an ekranınızda duran kodu değil. Ayrıca sunucu geçişi için hesap doğrulaması gibi bir adım yok; bölge seçimi zaten otomatik yapılıyor.
4. Sahte sosyal medya hesapları
Resmi bir hesabın adını ve görselini kopyalayan, kullanıcı adında küçük bir fark bulunan hesaplar lansman dönemlerinde hızla açılıyor. Bu hesaplar genellikle çekiliş, rozet dağıtımı ya da "erken erişim" duyurularıyla takipçi topluyor ve ardından özel mesaja geçiyor.
Betrupi Türkiye Rehberi olarak kullandığımız resmi sosyal medya hesaplarının tam listesi iletişim sayfamızda yer alıyor. Bu listede olmayan ve Betrupi Türkiye adıyla açılmış hesaplar bize ait değil. Hiçbir hesabımız size özel mesajla parola ya da doğrulama kodu sormaz. Bir hesabın gerçekliğinden emin değilseniz, kullanıcı adını harf harf o listeyle karşılaştırın.
Sahte ve resmi tarafı ayıran işaretler
Aşağıdaki tablo, bir sayfada ya da mesajda gördüğünüz davranışın resmi tarafta nasıl işlediğini yan yana koyuyor. Sol sütundaki işaretlerden biri bile tek başına durmak için yeterli bir neden.
| Konu | Sahte tarafta gördüğünüz | Resmi tarafta işleyiş |
|---|---|---|
| Adres | Harf, tire ya da uzantı farkı; kısa bağlantı | Elle yazılan ya da yer iminden açılan, harf harf doğrulanmış adres |
| Parola talebi | Sohbette, mesajda veya ek bir formda parola sorulması | Parola yalnızca platformun kendi giriş ekranında giriliyor |
| Doğrulama kodu | "Ekranınıza gelen kodu bize iletin" talebi | Kod yalnızca giriş ekranına yazılıyor, kimseyle paylaşılmıyor |
| Aciliyet | "30 dakika içinde doğrulamazsanız hesabınız kapanır" | Hesap erişimi talepleri sakin bir süreçle, kullanıcı adı ve tarih bilgisiyle ilerliyor |
| Ödül vaadi | Giriş bilgisi karşılığında lansman rozeti ya da görünüm | Rozet ve görünümler oyun içinde, etkinlik ve seviye ilerlemesiyle açılıyor |
| Sosyal medya | Kullanıcı adında küçük farklar, yeni açılmış hesap, özel mesaj ısrarı | Resmi hesap listesi iletişim sayfasında; özel mesajla bilgi istenmiyor |
Kilit simgesi tek başına yeterli değil
Adres çubuğundaki kilit, bağlantının şifreli olduğunu gösterir; sayfanın doğru sayfa olduğunu değil. Sahte sayfaların büyük kısmı da şifreli bağlantı kullanıyor. Kilit kontrolünü, harf harf adres kontrolünün yerine değil, yanına ekleyin.
Adım adım kontrol listesi
Aşağıdaki sıra, lansman döneminde platforma ilk kez gireceklerin de, uzun süredir oynayanların da bir kez uygulaması gereken bir rutin. İlk seferde birkaç dakika sürüyor; sonrasında her giriş on saniyeye iniyor.
- Adresi elle yazın. Arama sonucuna, reklam alanına ya da mesajdaki bağlantıya tıklamak yerine alan adını adres çubuğuna kendiniz yazın.
- Harf harf okuyun. Harflerin sırasını, tire kullanımını ve uzantıyı kontrol edin. "rn" ile "m", "l" ile "1", "o" ile "0" ayrımına özellikle dikkat edin.
- Kilit simgesine bakın. Görünmüyorsa hiçbir bilgi girmeden sayfayı kapatın. Görünüyorsa bu, yalnızca bir önceki adımı tamamlar.
- Doğrulanan adresi yer imlerine ekleyin. Masaüstünde yer imi çubuğuna, telefonda ana ekrana kısayol olarak kaydedin. Platform tarayıcı tabanlı olduğu için ayrıca bir uygulama indirmenize gerek yok; "uygulamayı indirin" diyen bağlantılara karşı da dikkatli olun.
- Sonraki tüm girişlerde yalnızca yer imini kullanın. Bu tek alışkanlık, benzer karakter ve kısa bağlantı yöntemlerinin ikisini birden etkisiz bırakıyor.
- İki adımlı doğrulamayı açın. Uygulama tabanlı doğrulama SMS'e göre daha güvenli ve varsayılan seçenek olarak sunuluyor. Parolanız bir gün ele geçse bile hesabınıza girişi engelleyen asıl katman bu.
- Parolanızı başka serviste kullanmayın. Aynı parola birden fazla yerde kullanıldığında, tek bir sızıntı tüm hesaplarınızı etkiliyor.
- Bildirim e-postalarını okuyun. Yeni bir cihazdan yapılan giriş denemesi e-posta bildirimi tetikliyor. Beklemediğiniz bir bildirim, bir sorunu ilk fark edeceğiniz yer.
Parolanızı sahte bir sayfaya girdiyseniz
Dikkatli olan herkesin başına gelebilir: yorgun bir akşam, telefonda küçük bir ekran, tanıdık görünen bir sayfa. Önemli olan fark ettiğiniz andan itibaren hızlı ve doğru sırayla hareket etmek. Aşağıdaki adımları mümkünse aynı oturumda, ara vermeden uygulayın.
- Parolanızı hemen değiştirin. Sahte sayfadaki bağlantıları değil, yer iminizdeki ya da elle yazdığınız resmi adresi kullanın. Yeni parolanın eskisine benzemeyen, başka hiçbir yerde kullanmadığınız bir parola olmasına dikkat edin.
- Aynı parolayı kullandığınız diğer hesapları da güncelleyin. Özellikle e-posta hesabınız bu listedeyse önceliği ona verin; hesap kurtarma bildirimleri oraya geliyor.
- İki adımlı doğrulamayı açın ya da yeniden kurun. Zaten açıksa ve sahte sayfaya doğrulama kodunu da girdiyseniz, doğrulama kurulumunu sıfırlayıp yeniden yapmanız en temiz yol.
- Açık oturumları kapatın. Profil ekranındaki oturum listesi hangi cihazlardan giriş yapıldığını gösteriyor. Tanımadığınız her oturumu tek tek kapatın; emin olamıyorsanız kendi cihazınız dışındaki tüm oturumları sonlandırın.
- Hesap bilgilerinizi gözden geçirin. Kayıtlı e-posta adresinin değiştirilmediğini ve bildirim tercihlerinizin açık olduğunu kontrol edin.
- Destek ekibine yazın. Hesabınıza giremiyorsanız ya da şüpheli bir değişiklik fark ettiyseniz platformun Türkçe destek ekibine hesap erişimi kategorisinden ulaşın. Bu talepler öncelikli sıraya alınıyor. Canlı sohbet Türkiye saatiyle 09.00-01.00 arasında açık; bu saatler dışında e-posta kanalı çalışıyor ve yanıt ertesi günün ilk saatlerinde dönüyor.
Destek ekibine yazarken hazır tutun
Hesap erişimi taleplerinde iki bilgi yeterli: hesap kullanıcı adınız ve sorunun ilk yaşandığı tarih. Mümkünse sahte sayfanın adresini ve mesajın geldiği hesabı da not edin. Parolanızı ya da doğrulama kodunuzu destek ekibine dahi yazmayın; bu bilgiler hiçbir zaman istenmiyor.
Hesabınızın güvenliğiyle ilgili tüm araçları, yani iki adımlı doğrulamayı, oturum listesini ve bildirim ayarlarını güvenlik rehberimizde ayrıntılı anlattık. Platformun destek kanalları ve çalışma saatleri için destek merkezi sayfasına bakabilirsiniz.
Bu site hakkında bir hatırlatma
Okuduğunuz bu site, Betrupi platformunun kendisi değil; bağımsız bir tanıtım ve bilgilendirme sitesi. Sayfalarımızın hiçbirinde giriş ekranı, kayıt alanı ya da kişisel bilgi toplayan bir form bulunmuyor. Bize ya da herhangi bir üçüncü tarafa oyun hesabınıza ait kullanıcı adı, parola veya doğrulama kodu gibi bilgileri asla göndermeyin.
Adımıza açılmış ama iletişim sayfamızdaki listede yer almayan bir hesap ya da betrupi-turkiye.com'a benzeyen bir adres fark ederseniz, sayfanın adresiyle birlikte bize e-posta ile bildirebilirsiniz. Bu tür bildirimler hem bizim hem de diğer okurların güvenliği için değerli.
Sıkça sorulan sorular
Tek başına hayır. Kilit simgesi yalnızca bağlantının şifreli olduğunu gösterir; sayfanın doğru sayfa olduğunu kanıtlamaz. Sahte sayfaların büyük kısmı da şifreli bağlantı kullanıyor. Kilit kontrolünü harf harf adres kontrolünün yerine değil, yanına ekleyin.
Hayır. Parola ve doğrulama kodu hiçbir koşulda bir sohbet penceresine, sosyal medya mesajına ya da e-postaya yazılmaz. Bu bilgileri isteyen bir mesaj, kimden geliyor görünürse görünsün, sahte kabul edilmelidir.
Vakit kaybetmeden yer iminizdeki resmi adresten giriş yapıp parolanızı değiştirin, iki adımlı doğrulamayı açın ya da yeniden kurun, profil ekranındaki oturum listesinden tanımadığınız tüm oturumları kapatın. Hesabınıza giremiyorsanız destek ekibine hesap erişimi kategorisinden yazın; bu talepler öncelikli sıraya alınıyor.
Betrupi Türkiye Rehberi'nin resmi hesaplarının tam listesi iletişim sayfamızda yer alıyor. Bu listede olmayan ve Betrupi Türkiye adıyla açılmış hesaplar bize ait değildir. Hiçbir hesabımız özel mesajla parola ya da doğrulama kodu sormaz.
Hayır. Rozetler ve görünüm içerikleri oyun içinde, etkinliklere katılarak ya da seviye atlayarak açılıyor; hiçbir zaman harici bir sayfaya parola girilerek alınmıyor. Rozet vaadiyle giriş bilgisi isteyen her bağlantıyı sahte kabul edin.
Güvenli bir başlangıç yaptıktan sonra lansmanın geri kalanına göz atmak için Betrupi artık Türkiye'de sayfasından İstanbul sunucusu, Türkçe arayüz ve etkinlik takvimine ulaşabilirsiniz.